Schützen Sie Patientendaten vor dem Klick, der sie preisgibt.
Beschäftigte im Gesundheitswesen arbeiten schnell, oft an geteilten Geräten und mit Lieferanten, die sie nicht immer überprüfen können. SafeToOpen prüft jede Seite und jede E-Mail beim Öffnen und warnt, bevor ein Passwort oder Patientendaten preisgegeben werden.
Datenschutzverletzungen im Gesundheitswesen in Zahlen
LeitfadenPhishing nach Branche: Wer ins Visier gerät (auf Englisch) →
So hilft SafeToOpen
Eine Schutzschicht im Browser und im Posteingang, ohne dass das klinische Personal etwas Neues lernen muss.
Gefälschte Anmeldeseiten
Köder im Namen der IT, von Versicherern oder Lieferanten führen zu geklonten Anmeldeseiten für Microsoft 365 und Portale. VisionAI erkennt die Nachahmung an der Seite selbst, auch wenn die Website erst wenige Stunden alt ist.
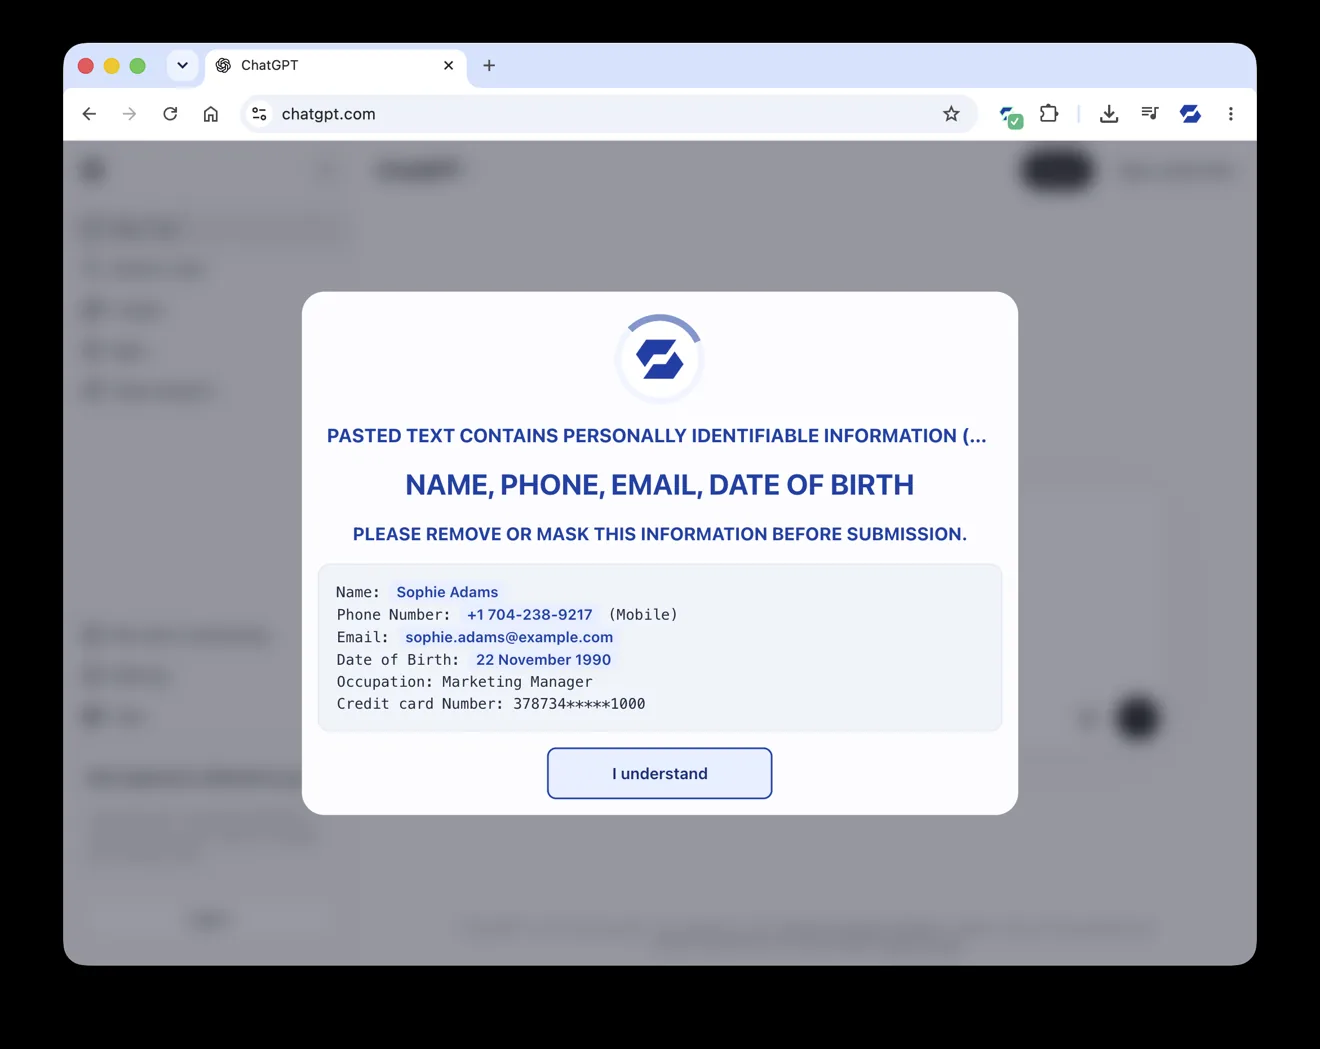
Patientendaten an der falschen Stelle
Paste Guard warnt in dem Moment, in dem Namen, ID-Nummern oder andere persönliche Angaben in eine Website oder ein KI-Tool eingefügt, getippt oder hochgeladen werden, bevor etwas gesendet wird.
Lieferanten- und Rechnungs-E-Mails
Ein Klick in Outlook oder Gmail führt bis zu 71 Prüfungen von Absender, Links, QR-Codes und Anhängen durch und liefert eine klare Antwort mit den Gründen.
Awareness, die sich messen lässt
Betrugs-Check testet, wie Ihre Mitarbeitenden mit echten Betrugstechniken per E-Mail, SMS, Telefon und QR-Code umgehen, und zeigt Ihnen, wo die Lücken sind.
Geprüft, nicht nur behauptet
Weiterlesen
Phishing nach Branche: Wer ins Visier gerät
Finanzen, Gesundheitswesen, Recht, Bildung, Handel: Was Angreifer in jeder Branche wollen und warum die Kosten unterschiedlich ausfallen.
Lesen (auf Englisch) → AnleitungSo erkennen Sie eine gefälschte Anmeldeseite
Die Prüfungen, die eine gefälschte Anmeldeseite verraten.
Lesen (auf Englisch) → HintergrundStoppt MFA Phishing?
Wie Adversary-in-the-Middle-Kits die Sitzung nach der MFA übernehmen und was sie stoppt.
Lesen (auf Englisch) →Fragen, beantwortet
Nein. SafeToOpen erfasst, speichert oder verkauft niemals Surfdaten. Es verarbeitet nur das Minimum, das nötig ist, um eine Bedrohung zu bestätigen, und löscht es nach der Analyse. Paste Guard erkennt Zahlungskartendaten direkt auf dem Gerät.
Ihr Administrator installiert Browser-Sicherheit Business Plus von einer zentralen Stelle aus auf jedem Computer. E-Mail-Sicherheit wird in unter fünf Minuten über das Microsoft 365 Admin Center oder den Google Workspace Marketplace hinzugefügt, ohne Änderungen am Mailfluss.
Nein. Es arbeitet ergänzend zu ihnen. Diese blockieren, was bereits als schädlich bekannt ist; SafeToOpen beurteilt die Seite oder E-Mail selbst beim Klick, sodass auch brandneues Phishing erkannt wird.
Sehen Sie es an einer gefälschten Anmeldeseite
Erzählen Sie uns ein wenig über Ihre Organisation, und wir zeigen Ihnen SafeToOpen im Browser und im Posteingang.